Jak rozpoznać fałszywy e-mail od kuriera lub banku?
2 listopada 20266 min czytania
W dobie powszechnych zakupów internetowych i bankowości mobilnej bezpieczeństwo naszych danych zależy przede wszystkim od czujności przy odbieraniu wiadomości. Dowiedz się, jak rozpoznać fałszywy e-mail od kuriera lub banku, aby skutecznie chronić swoje oszczędności i prywatność przed cyberprzestępcami.
Jak rozpoznać fałszywy e-mail od kuriera lub banku? – Analiza nadawcy wiadomości
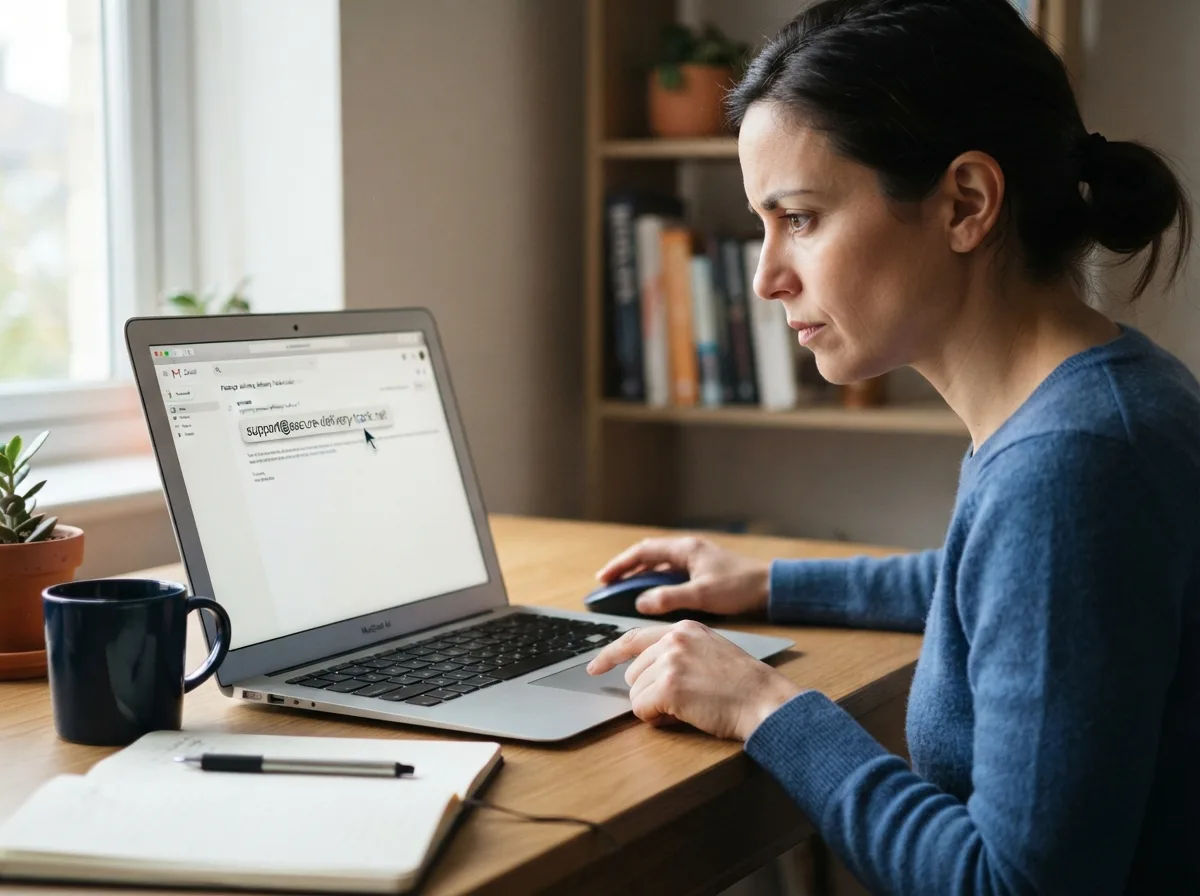
Pierwszym krokiem weryfikacji każdej podejrzanej wiadomości jest dokładne przyjrzenie się polu nadawcy. Oszuści często korzystają z techniki zwanej spoofingiem, która polega na podszywaniu się pod znane marki. Na pierwszy rzut oka w Twojej skrzynce może pojawić się nazwa „Twój Bank” lub „Kurier Express”, ale to tylko etykieta, którą można dowolnie edytować. Aby dotrzeć do prawdy, musisz rozwinąć szczegóły nagłówka i sprawdzić faktyczny adres e-mail, z którego wysłano komunikat.
Prawdziwe instytucje finansowe oraz firmy logistyczne korzystają z własnych, unikalnych domen. Jeśli widzisz, że wiadomość rzekomo od dużego banku pochodzi z adresu w darmowej domenie typu gmail.com, wp.pl czy o2.pl, masz do czynienia z próbą wyłudzenia. Często zdarzają się też literówki w nazwie domeny, które mają uśpić Twoją czujność, na przykład „bank-polska.com” zamiast oficjalnej strony.
Sprawdź, czy nazwa firmy w adresie e-mail nie zawiera dodatkowych znaków, cyfr lub myślników.
Zwróć uwagę na końcówkę domeny – polskie instytucje zazwyczaj korzystają z rozszerzenia .pl.
Porównaj adres z poprzednimi, autentycznymi wiadomościami, które otrzymałeś od danej firmy.
Pamiętaj, że wyświetlana nazwa nadawcy to tylko tekst, który nie gwarantuje autentyczności.
Błędy językowe i nietypowa treść jako sygnały ostrzegawcze
Wiadomości od profesjonalnych firm przechodzą przez ręce copywriterów i korektorów, więc rzadko zawierają rażące błędy. Oszuści często działają na skalę międzynarodową, korzystając z automatycznych translatorów, co skutkuje nienaturalnym brzmieniem zdań. Brak polskich znaków diakrytycznych, dziwna składnia czy błędy ortograficzne to czerwona flaga, która powinna natychmiast wzbudzić Twoją nieufność.
Kolejnym elementem jest sposób zwracania się do odbiorcy. Banki zazwyczaj personalizują komunikację, używając Twojego imienia i nazwiska. Masowe wysyłki phishingowe zaczynają się od ogólnych zwrotów typu „Szanowny Kliencie” lub „Drogi Użytkowniku”. Taka bezosobowa forma ułatwia przestępcom dotarcie do tysięcy osób naraz bez konieczności dopasowywania treści do konkretnej ofiary.
Szukaj błędów w odmianie słów oraz braku polskich liter (ą, ę, ś, ć).
Zwróć uwagę na dziwne formy grzecznościowe, które nie pasują do polskiej kultury biznesowej.
Sprawdź, czy w treści nie pojawiają się słowa w innym języku, na przykład angielskie nazwy przycisków.
Oceń ogólny wygląd graficzny – logotypy w niskiej rozdzielczości lub przesunięte elementy to znak ostrzegawczy.
Weryfikacja odnośników i niebezpiecznych załączników
Największe zagrożenie w fałszywych wiadomościach stanowią elementy interaktywne. Linki prowadzą zazwyczaj do spreparowanych stron logowania, które do złudzenia przypominają oryginał, a ich zadaniem jest przejęcie Twojego hasła. Zanim klikniesz w jakikolwiek przycisk typu „Zaloguj się” lub „Potwierdź płatność”, najedź na niego kursorem myszy bez klikania. W dolnym rogu przeglądarki lub programu pocztowego zobaczysz podgląd rzeczywistego adresu URL.
Równie niebezpieczne są załączniki. Firmy kurierskie rzadko wysyłają faktury czy potwierdzenia nadania w formie spakowanych plików ZIP lub dokumentów z rozszerzeniem .exe. Nawet pliki PDF mogą zawierać złośliwe skrypty. Jeśli wiadomość informuje o rzekomej niedopłacie i zachęca do pobrania „szczegółowego wyliczenia”, najlepiej od razu skasować taki e-mail.
Element wiadomości
Cechy bezpieczne
Sygnały ostrzegawcze
Adres URL linku
Zgodny z oficjalną domeną banku
Skrócone linki (bit.ly) lub dziwne znaki
Format załącznika
Standardowy PDF (faktura)
Pliki .zip, .exe, .iso, .html
Certyfikat strony
Widoczna kłódka i nazwa firmy
Brak kłódki, ostrzeżenie o certyfikacie
Psychologia oszustwa, czyli presja czasu i strach
Mechanizm działania cyberprzestępców opiera się na wywołaniu silnych emocji, które wyłączają racjonalne myślenie. Wiadomości od fałszywych kurierów często informują o „zatrzymaniu paczki w sortowni” z powodu braku drobnej opłaty celnej. Z kolei fałszywe e-maile z banku straszą „nieautoryzowaną próbą logowania” lub „zablokowaniem dostępu do środków”. W obu przypadkach komunikat sugeruje, że musisz działać natychmiast, najlepiej w ciągu kilku minut.
Ta presja czasu ma sprawić, że pominiesz standardowe procedury bezpieczeństwa i bezrefleksyjnie klikniesz w podany link. Prawdziwe instytucje nigdy nie wymuszają na klientach tak gwałtownych reakcji drogą mailową, zwłaszcza w kwestiach dotyczących blokady konta. Jeśli sytuacja byłaby naprawdę poważna, bank prawdopodobnie skontaktowałby się z Tobą telefonicznie lub przez oficjalną aplikację mobilną.
Zawsze zachowaj zimną krew: jeśli treść e-maila sugeruje, że stracisz pieniądze lub dostęp do usług, jeśli nie zareagujesz w ciągu godziny, to niemal na pewno jest to próba oszustwa.
Jak rozpoznać fałszywy e-mail od kuriera lub banku? – Metody weryfikacji informacji
Zamiast korzystać z linków podanych w treści wiadomości, naucz się sprawdzać informacje u źródła. Jest to najskuteczniejszy sposób na uniknięcie pułapki. Jeśli otrzymasz informację o problemie z przesyłką, skopiuj numer paczki (jeśli jest podany) i wpisz go bezpośrednio na oficjalnej stronie przewoźnika w polu śledzenia. Jeśli numer nie istnieje lub status przesyłki jest inny niż w mailu, masz dowód na próbę wyłudzenia.
W przypadku banku procedura jest jeszcze prostsza. Zamknij program pocztowy, otwórz przeglądarkę i samodzielnie wpisz adres strony banku w pasku adresu. Po zalogowaniu sprawdź sekcję wiadomości lub powiadomień. Możesz też zadzwonić na oficjalną infolinię i zapytać konsultanta, czy bank faktycznie wysyłał do Ciebie taki komunikat. To chwila pracy, która może uratować Twoje oszczędności życia.
Nigdy nie loguj się do banku przez linki przesłane w e-mailach.
Wpisuj adresy stron ręcznie lub korzystaj z własnych zakładek w przeglądarce.
Używaj oficjalnych aplikacji mobilnych banków i firm kurierskich do sprawdzania statusów.
W razie wątpliwości skontaktuj się z biurem obsługi klienta danej firmy przez znany Ci numer telefonu.
Zgłaszaj podejrzane wiadomości do odpowiednich służb zajmujących się bezpieczeństwem w sieci.
Techniczne sposoby na wzmocnienie ochrony skrzynki pocztowej
Choć Twoja czujność jest najważniejsza, warto wspomóc się narzędziami, które automatycznie odfiltrują część zagrożeń. Nowoczesne systemy pocztowe posiadają wbudowane filtry antyspamowe, które analizują reputację serwerów wysyłkowych. Jeśli system oznaczył wiadomość jako spam, rzadko jest to pomyłka – zazwyczaj taki e-mail zawiera elementy typowe dla phishingu. Nie ignoruj tych ostrzeżeń i nie przenoś takich wiadomości do odebranych bez absolutnej pewności.
Warto również zainwestować w dobre oprogramowanie antywirusowe z modułem ochrony internetowej. Takie programy w czasie rzeczywistym skanują otwierane strony i blokują te, które znajdują się na czarnych listach znanych oszustw. Dodatkowo, włączając uwierzytelnianie dwuskładnikowe (2FA) wszędzie tam, gdzie to możliwe, stawiasz przed przestępcą dodatkową barierę. Nawet jeśli uda mu się zdobyć Twoje hasło, nie wejdzie na konto bez kodu z SMS-a lub powiadomienia w telefonie.
Regularnie aktualizuj system operacyjny i przeglądarkę internetową, aby łatać luki bezpieczeństwa.
Korzystaj z unikalnych haseł do każdego serwisu, aby wyciek z jednego miejsca nie zagrażał reszcie kont.
Włącz powiadomienia o każdym logowaniu na swoje konto bankowe i pocztowe.
Zwracaj uwagę na komunikaty ostrzegawcze przeglądarki o „niebezpiecznym połączeniu”.
Bądź o krok przed oszustami i zawsze sprawdzaj nadawcę oraz linki przed kliknięciem. Twoje bezpieczeństwo jest w Twoich rękach – działaj z głową!